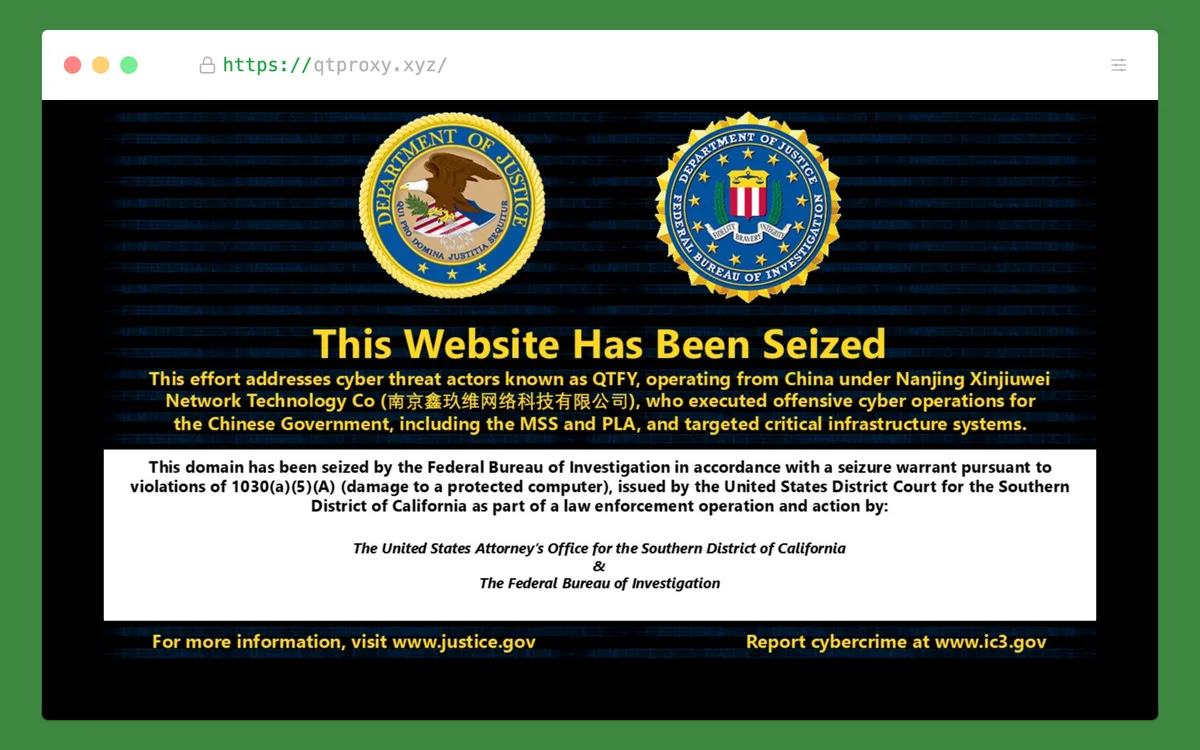
美国司法部和联邦调查局于2026年8月26日展开法院授权行动,查封了三个与中国黑客平台QScan和QTRouter相关的域名,有效中断了这一由中国国家安全部和解放军支持的网络攻击运营体系 [1, 2, 3, 4]。
这两个黑客平台隶属于位于南京的新久威网络科技公司,该公司为中国国家安全部及中国人民解放军提供黑客服务。其运营的黑客组织名为QTFY,长期受国家指挥,通过商业化手段承揽骇客任务 [1, 2, 5, 6, 4]。安全专家指出,该类专攻网络攻防的公司近年来数量激增,扩展了攻击技术和规模,据赛门铁克旗下SentinelOne分析师达科塔·凯里说:“过去十年,专业网络攻击服务公司数量激增。” [1]
QScan和QTRouter利用超过200万个感染的物联网路由器等联网设备,构建巨大僵尸网络(botnet)以掩盖真实攻击源头,增强入侵隐蔽性和持久性 [3, 7, 6, 8, 4]。QTFY自2018年起便发起针对美国及全球关键基础设施和敏感系统的持续攻击,2019年曾试图入侵美国国家航空航天局(NASA),后因漏洞补丁未能得逞 [1, 7, 6, 8, 4]。
此次被袭击的目标涵盖美国政府多个核心部门,包括NASA、联邦储备委员会、司法部、参议院、能源部、卫生与公众服务部及国立卫生研究院等机构 [1, 2, 5, 6, 4]。此外,医院、电信运营商、电力公司、金融机构和国防承包商等关键行业也遭到攻击 [1, 5, 8, 4]。
美国司法部长托德·布兰奇表示:“针对美国关键基础设施的国家支持恶意黑客将被阻止并依法追究责任。联邦执法机关调查并禁用了[中国]的恶意软件,这是针对中华人民共和国资助的无差别网络攻击行动的一系列技术行动中的最新一次。” [2] FBI局长卡什·帕特尔称:“这些工具被中国政府支持的网络攻击者用来隐藏攻击来源,我们已经查封相关基础设施并关闭平台。” [7]
2024年美国联邦调查局曾成功破坏一个大规模物联网僵尸网络,也是针对中国支持的网络攻击的一部分持续行动 [7]。法院文件显示,2024年9月,QTFY还成功入侵能源部实验室、国立卫生研究院、卫生与公众服务部及一家安全设备制造商 [6]。
美国政府三域名被查封后,相关黑客平台被迫瘫痪,相关行动标志着美方针对中国国家支持的网络攻击行动采取的强硬回应。
法院和执法机构将继续监控网络安全威胁动态,加强关键基础设施保护工作,防止类似攻击再次发生。